🔓
지금은 AI에게 접속정보를 파일·설정에 그대로 적어 넘깁니다 → 유출 사고의 주요 원인
공개된 AI 설정에서 비밀정보 2만 건 이상이 새어 나온 사례가 보고됨
OfficePassword 안전 접근 게이트 — AI가 회사의 접속키·비밀번호를 직접 들여다보지 않고도 필요한 일을 안전하게 대신 처리하게 합니다.
지금은 AI에게 접속정보를 파일·설정에 그대로 적어 넘깁니다 → 유출 사고의 주요 원인
공개된 AI 설정에서 비밀정보 2만 건 이상이 새어 나온 사례가 보고됨
더 안전한 방법(클라우드 IAM·키체인 등)도 있지만 클라우드·특정 서비스에만 적용돼, 정적 비밀·비클라우드·팀 관리 영역엔 구멍이 남습니다
그래서 자동화 기능은 이미 있는데 “믿고 열쇠를 줄 수 없어” 못 켜는 것이 진짜 병목
STEP 1
AI가 "이 일 해줘" 요청
STEP 2
게이트가 사용자 승인을 받고 권한·만료 확인
STEP 3
원본 비밀은 사용자 기기에서만 순간 복호화 (safebox 서버·AI에는 가지 않음)
STEP 4
AI는 결과만 받고, 실제 비밀 값은 끝내 보지 못함
🔒 OfficePassword 서버조차 원본을 볼 수 없습니다 — 제로지식(Zero-Knowledge)
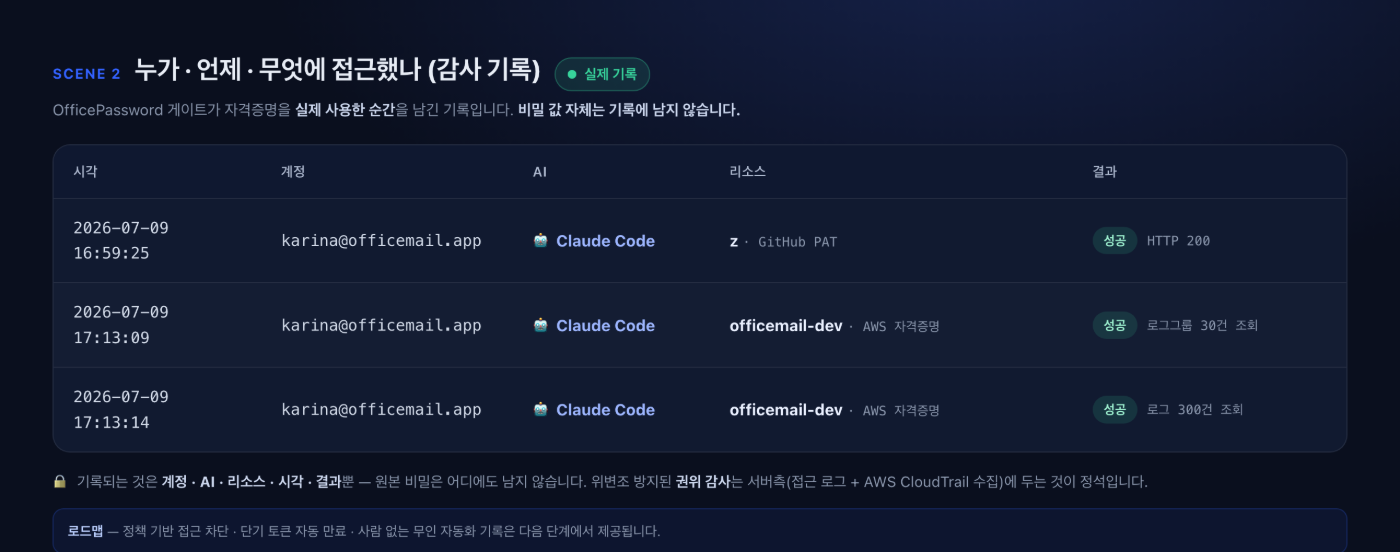
AI가 회사 접속정보로 일하지만, 대화·로그 어디에도 비밀 값이 남지 않습니다. 모든 접근은 기록되고, 사람 없이 도는 자동화까지 확장됩니다.


서버가 뚫려도 원본이 노출되지 않는 제로지식 방식
데이터 국내 보관, 국내 인증 체계 연동 (해외 도구가 약한 지점)
직접
별도 비밀관리 서비스(AWS Secrets Manager 등) 요금 대체
회피·간접
작은 요금 절감보다, 유출·감사·관리 비용까지 함께 줄이는 것이 핵심
Okta · 1Password · CyberArk · Cisco · SailPoint · AWS · HashiCorp
글로벌 대형 보안 기업들이 "AI·비인간 신원 보안" 분야에 앞다투어 진입·인수 중
이 게이트를 발판으로 넓혀갑니다
🔗
연결 서비스 확대 — AWS에서 GitHub·GCP·DB·사내 API로
🧠
어떤 AI 도구에도 — MCP 표준(Claude Code·Codex·Cursor 등), 이후 데스크탑/웹
⚙️
로드맵무인 자동화 — CI/CD·배치·RPA·공동인증서
📋
감사·규제 대응 — 접근 기록을 규제 대응 자료로
💸
비용 절감 — 아래 '비용/가치' 섹션 참조
제로지식 저장 / 공유·회수·만료 / 감사 기록 / 다크웹 유출 탐지
완전 무인 자동화, 클라우드 임시권한 자동 발급
할 수 있는 것과 아직 못 하는 것을 숨기지 않습니다